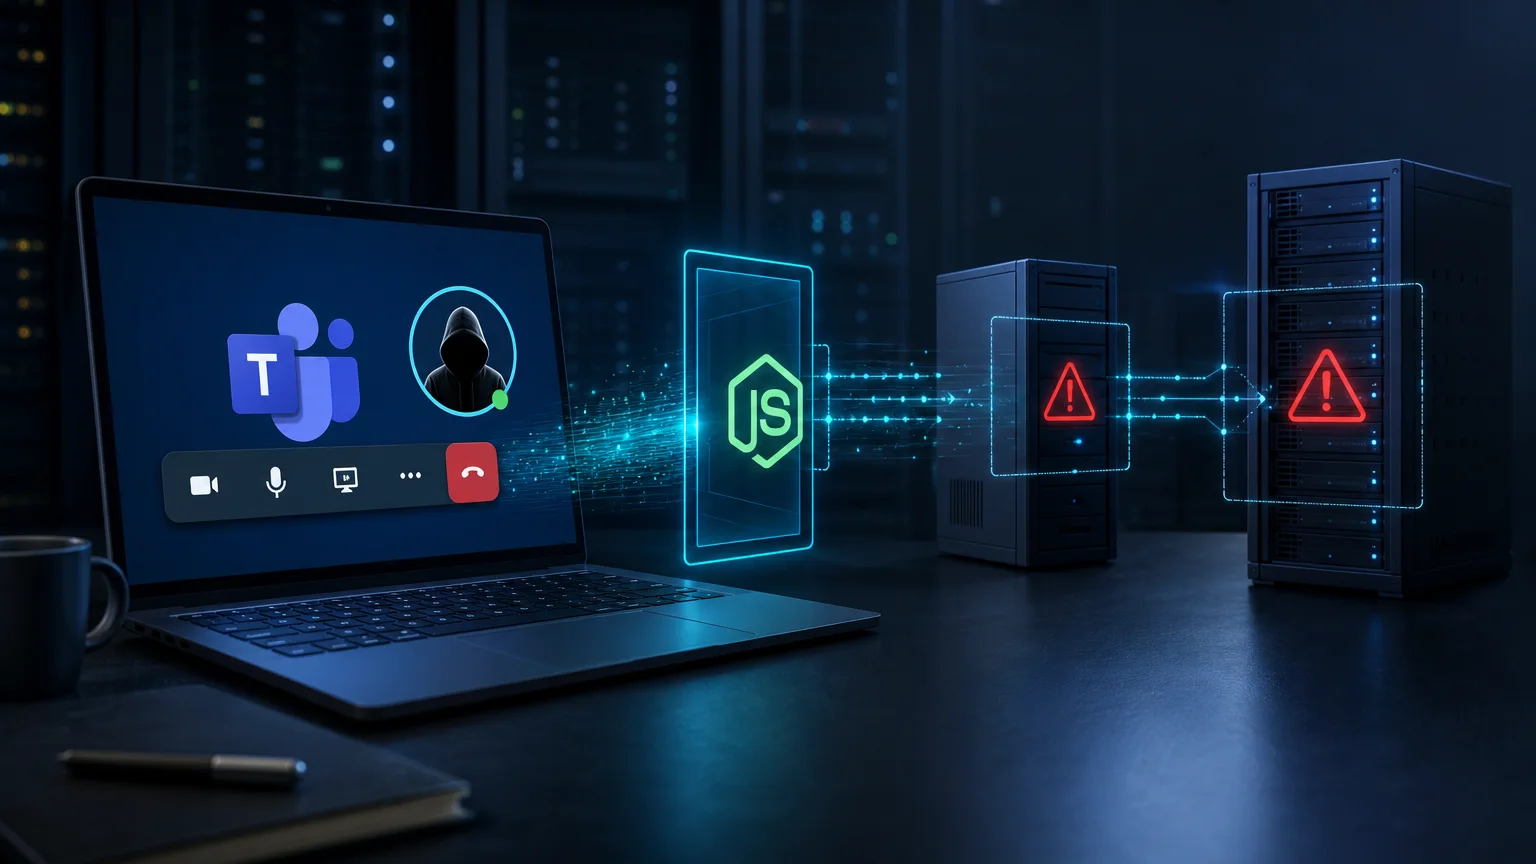
در این کارزار، مهاجمان از آسیبپذیری Microsoft Teams استفاده نمیکنند؛ بلکه با جعل هویت کارکنان IT، کاربر را به پذیرش تماس یا گفتوگوی خارجی و اجرای Quick Assist یا ابزار مشابه ترغیب میکنند. پس از دسترسی، زنجیره حمله میتواند از یک رایانه کاربر به سامانههای هویتی سازمان برسد.
زنجیره حمله چگونه شکل میگیرد؟
مهاجم معمولاً خود را ارائهدهنده بهروزرسانی امنیتی یا حساب معرفی میکند و از قربانی میخواهد هشدارهای Teams را نادیده بگیرد. سپس یک فایل MSI با ظاهر بهروزرسانی و بهکمک msiexec اجرا میشود. بدافزار بعدی ممکن است یک محیط قابلحمل Node.js و اسکریپت رمزگذاریشده را در مسیر قابلنوشتن کاربر قرار دهد.
برای ماندگاری، از کلید Run مربوط به EdgeUpdate یا میانبر پوشه Startup استفاده میشود. اجرای PowerShell، WScript، cmd.exe، Node.js و rundll32.exe میتواند در میان فعالیتهای عادی ویندوز پنهان شود و ارتباط با سرور فرماندهی از طریق HTTPS انجام گیرد.
نشانههای قابل بررسی
- گفتوگوی پشتیبانی از یک مستأجر خارجی که بلافاصله با Quick Assist یا ابزار RMM همراه شده است.
- دانلود یا اجرای MSI توسط PowerShell و اجرای Node.js از پوشههای LocalAppData یا مسیرهای قابلنوشتن کاربر.
- ایجاد ورودیهای ماندگاری در Run یا Startup و اجرای اسکریپتهای پنهان.
- اتصال WinRM روی پورت 5985 از فرایندهایی که ابزار مدیریتی مجاز نیستند.
چرا اهمیت دارد؟
پس از استقرار، مهاجم میتواند اطلاعات میزبان، محصولات امنیتی و محیط مجازیسازی را جمعآوری کند، از صفحهنمایش تصویر بگیرد و Active Directory را برای یافتن کاربران، سرورها و توضیحات حسابها بررسی کند. WinRM سپس میتواند مسیر دسترسی به سرورهای فایل، پایگاه داده، برنامهها، کنترلکنندههای دامنه و مراجع صدور گواهی را فراهم کند.
اقدام عملی
همکاری خارجی در Teams و ابزارهای پشتیبانی از راه دور را محدود کنید، تماسهای میز پشتیبانی را از مسیرهای تأییدشده انجام دهید، دسترسیهای مقاوم در برابر فیشینگ را بهکار ببرید و WinRM را به سامانههای مدیریتی مجاز محدود کنید. در رخداد مشکوک، اعتبارنامههایی را که از دستگاههای عضو دامنه قابلدسترسی بودهاند تعویض و زنجیره اجرای فرایندها را بررسی کنید.