راهنمای مهاجرت مرحلهای از NTLM به Kerberos در ویندوز
با ممیزی مصرف NTLM، اصلاح SPN و نامهای DNS و اجرای تدریجی سیاستهای مسدودسازی، وابستگیهای احراز هویت ویندوز را پیش از غیرفعالشدن پیشفرض NTLM شناسایی و برطرف کنید.
راهنماها و تحلیلهای کاربردی درباره مدیریت هویت، اکتیو دایرکتوری، دسترسی موقت، امنیت گذرواژه و ممیزی.
با ممیزی مصرف NTLM، اصلاح SPN و نامهای DNS و اجرای تدریجی سیاستهای مسدودسازی، وابستگیهای احراز هویت ویندوز را پیش از غیرفعالشدن پیشفرض NTLM شناسایی و برطرف کنید.
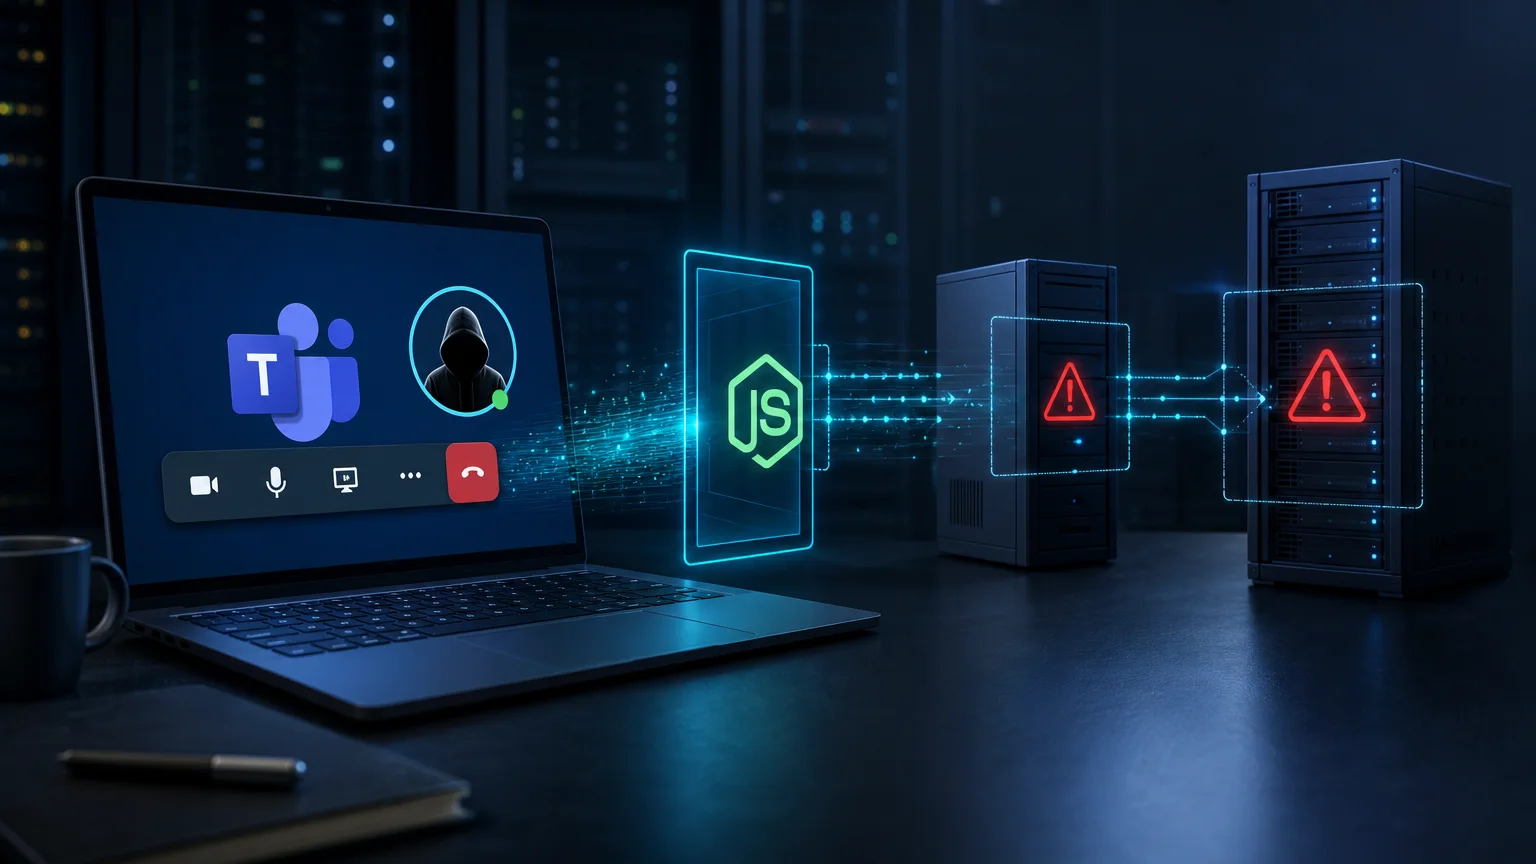
مهاجمان با جعل هویت پشتیبانی IT در Microsoft Teams، کاربر را به اجرای ابزارهای کنترل از راه دور و نصب بدافزار ترغیب میکنند؛ سپس از همان میزبان برای شناسایی و دسترسی به سامانههای حیاتی استفاده میشود.
با اجزای اصلی AD DS، نقش دایرکتوری، کنترلکنندههای دامنه، احراز هویت، کاتالوگ سراسری، جستوجو و همانندسازی آشنا شوید.
Kerberos پروتکل احراز هویت پیشفرض در محیطهای دامنهای ویندوز است. در این راهنما، نقش Active Directory و KDC، مزایای بلیتهای نشست، احراز هویت متقابل، تفویض هویت و نکته مهم تنظیم نوع رمزنگاری در Windows Server 2025 را مرور میکنیم.
راهنمایی عملی برای نصب RSAT-AD-PowerShell روی ویندوز کلاینت و سرور، بررسی دسترسی و اجرای عملیات رایج مدیریت اکتیو دایرکتوری.
کنسول Group Policy Management ابزار اصلی برای ایجاد، پیوند، ویرایش و پایش GPOها در محیط Active Directory است. این راهنما گردشکار امن و عملی مدیریت سیاستها را توضیح میدهد.
راهنمایی فشرده برای آمادهسازی Windows Server Core، نصب نقش AD DS، ارتقای سرور به کنترلر دامنه و بررسی سلامت و تکثیر.